Les organisations ont actuellement trois obligations de gouvernance : sécuriser leurs systèmes, protéger les renseignements personnels et s’assurer que leur solution d’IA prenne des décisions fiables. Bien souvent gérées séparément, ces obligations sont souvent difficiles à respecter sur le long terme.
Dans cet article, nous vous présentons le système de gestion de la confiance numérique (DTMS). En raison de la nature même des systèmes d’IA, il est dangereux de les séparer de la structure globale. Ce cadre de gouvernance unifié intègre donc les normes de sécurité de l’information (ISO 27001), de confidentialité (ISO 27701) et de gouvernance de l’IA (ISO 42001) à une structure de gestion unique.
La force poussant à la convergence
Trois forces structurelles poussent les organisations à repenser la gouvernance de leurs écosystèmes numériques.
Les données sont aujourd’hui le principal atout économique des entreprises. Le fonctionnement des organisations modernes repose sur les données. La protection des données dépasse la simple cybersécurité, il faut gérer un risque d’affaires ayant d’importantes répercussions en matière de confidentialité et de réglementation.
L’IA transforme le processus décisionnel dans le recrutement, l’établissement des cotes de crédit, les diagnostics en santé et l’automatisation des opérations. Une bonne gouvernance est essentielle quand nos décisions sont prises ou influencées par des algorithmes. En plus d’y ajouter un troisième domaine, l’IA remet en question la logique même derrière la séparation des volets de gouvernance.
En optant pour un système d’IA unique, on peut simultanément traiter des données personnelles, prendre des décisions importantes et exploiter une infrastructure essentielle. Ces trois tâches ne peuvent pas être séparées : quand la sécurité, la confidentialité et l’IA sont traitées de manière indépendante, les écarts entre elles ne sont pas de simples désagréments administratifs, mais bien des vulnérabilités structurelles prêtes à être exploitées.
Les réglementations s’étendent rapidement, partout dans le monde. Que ce soit le RGPD et le règlement sur l’intelligence artificielle de l’UE, la « loi 25 » du Québec ou la LPRPDE du Canada, elles convergent toutes vers la confiance numérique. Si les organisations cloisonnent la sécurité, la confidentialité et la gouvernance de l’IA, elles peineront à étendre la conformité à toutes leurs opérations.
Le risque d’une gouvernance fragmentée
La cybersécurité traditionnelle mettait l’accent sur la protection de l’infrastructure, poussant les organisations à concentrer leurs efforts sur la sécurité de l’information. Avec des cadres comme la norme ISO/IEC 27001, les entreprises ont pu mettre en place des systèmes robustes de gestion de la sécurité informatique (ISMS).
La fragmentation n’est pas un nouveau problème, mais elle est plus dangereuse que jamais à cause de l’IA. Si la gouvernance est fragmentée, les équipes peuvent exceller dans leur domaine et malgré tout échouer collectivement :
- l’équipe responsable de la sécurité renforce l’infrastructure;
- celle responsable de la confidentialité valide le traitement des données;
- celle responsable de l’IA déploie le modèle.
Chacune a rempli son rôle, mais aucune n’a évalué les risques engendrés par le système au complet.
Si une organisation s’entête à gérer les initiatives de cybersécurité, de confidentialité et d’IA séparément, elle fera face à de nombreux enjeux structurels :
- contrôles redondants : les mêmes contrôles sont appliqués plusieurs fois (p. ex., gestion des accès, journalisation et évaluation des risques);
- fragmentation de la gouvernance : la sécurité, la confidentialité et l’IA sont gérées par plusieurs comités sans cadre décisionnel commun;
- lacunes réglementaires : les risques liés à l’IA ne peuvent être gérés par les contrôles de cybersécurité traditionnels;
- inefficacité opérationnelle : les coûts augmentent à cause de la multiplication des audits, le chevauchement des évaluations et la duplication des rapports.
Mais qui est responsable si ce modèle prend une décision sécuritaire, conforme, mais erronée?
Il est impossible de répondre à cette question dans une organisation cloisonnée et cette absence de réponse n’est plus acceptable à une époque où l’IA contribue aux décisions concernant l’accès au crédit, le recrutement et les parcours de soins.
Un modèle pour résoudre trois problèmes
L’environnement technologique a changé : les systèmes d’IA actuels exercent une influence sur les décisions économiques, les services publics et les interactions sociales. Les organisations doivent donc gérer trois domaines étroitement liés :
- la sécurité de l’information pour protéger les données, les systèmes et l’infrastructure;
- la confidentialité et la protection des données pour protéger les renseignements personnels et se conformer à la réglementation;
- la gouvernance de l’IA pour s’assurer de la fiabilité, de la transparence et du contrôle des systèmes d’IA.
Les normes associées sont conçues pour fonctionner de manière complémentaire :
- ISO/IEC 27001 : système de gestion de la sécurité de l’information (ISMS);
- ISO/IEC 27701 : système de gestion de la protection de la vie privée (PIMS);
- ISO/IEC 42001 : système de gestion de l’IA (AIMS).
Ces trois systèmes de gestion certifiables définissent ce qui doit être gouverné. Deux autres normes non certifiables offrent des conseils techniques pour accompagner la mise en œuvre de ces systèmes de gestion :
- ISO/IEC 23894 : recommandations relatives à la gestion des risques de l’IA, adaptés du cadre ISO 31000 pour la gestion des sources de risques spécifiques à l’IA;
- ISO/IEC 5338 : processus de cycle de vie des systèmes d’IA élargissant la portée des modèles de cycle de vie identifiés par les normes ISO/IEC/IEEE 12207 et 15288, relatifs aux logiciels et aux systèmes impliqués dans les étapes spécifiques à l’IA.
Le marché a déjà commencé à développer une couche opérationnelle pour soutenir l’intégration de ce modèle. Dans son évaluation de la maturité de l’IA (AIMA) publiée en août 2025, l’OWASP définit huit critères à évaluer, directement liés à ces trois domaines :
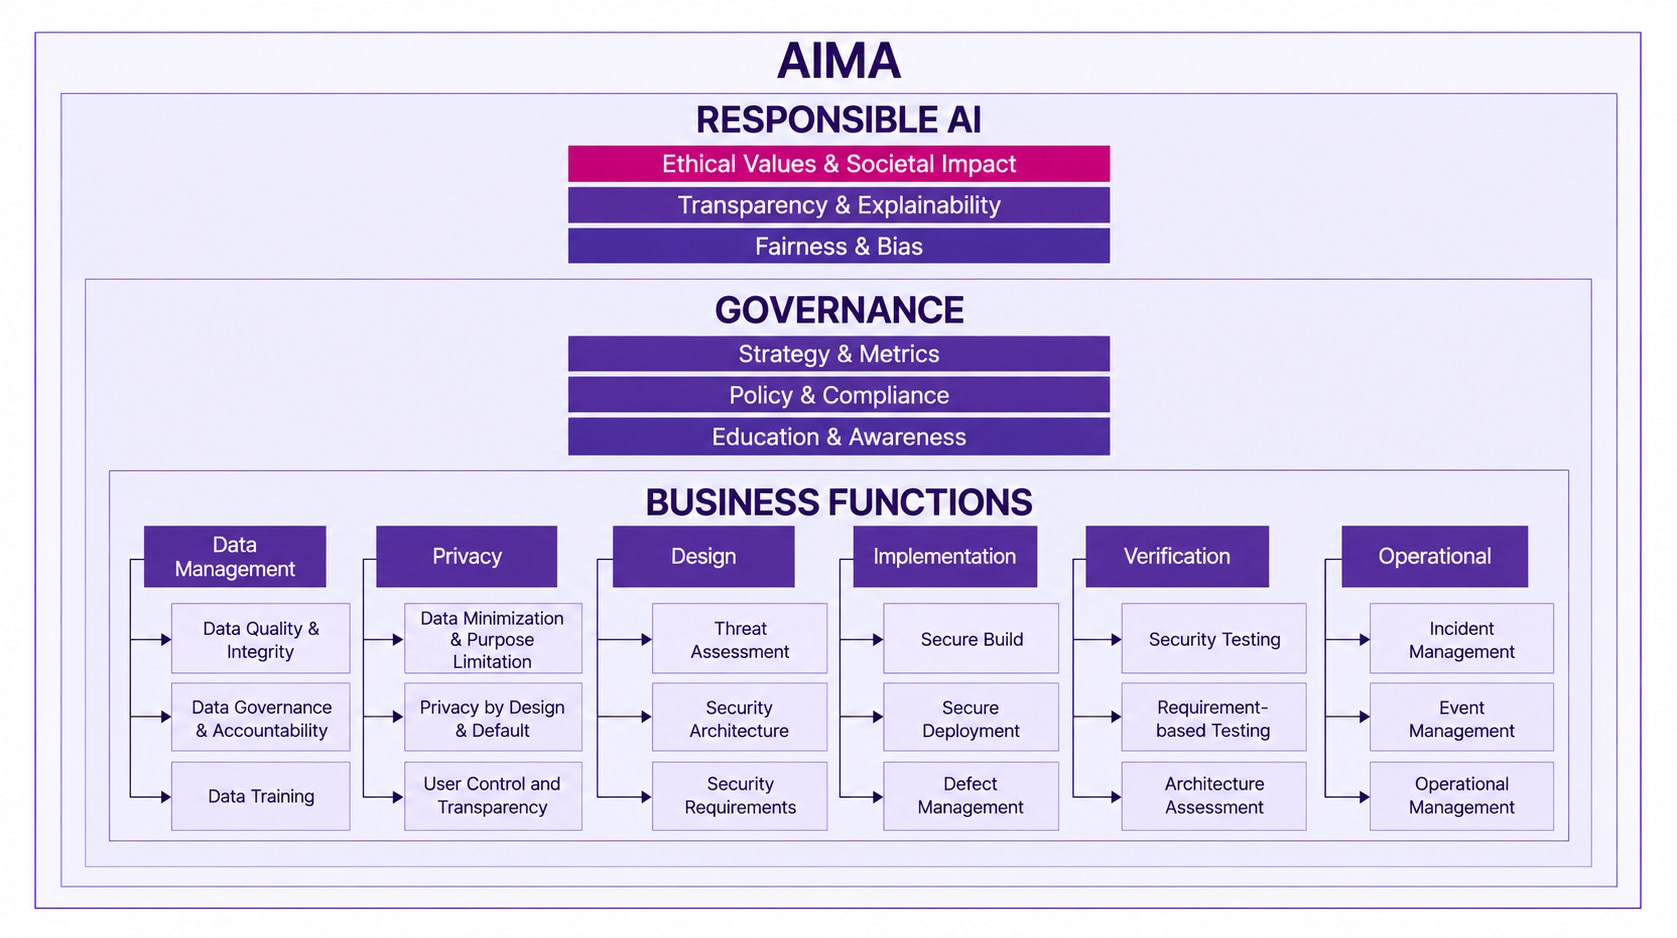
Figure 1 : évaluation de la maturité de l’IA (AIMA) de l’OWASP (en anglais)
Ce modèle de maturité structuré est le premier à appliquer réellement les exigences de la norme 42001 au niveau de la gouvernance et à la relier à des pratiques concrètes d’ingénierie.
Ce type de modèles de maturité comportent plusieurs niveaux. L’évaluation AIMA a hérité des trois niveaux du modèle SAMM de l’OWASP, qu’elle applique à chacun de ces huit critères :
- le niveau 1 décrit les pratiques connues, mais appliquées occasionnellement;
- le niveau 2 décrit les processus définis et reproductibles;
- le niveau 3 décrit la gouvernance mesurée, automatisée et vérifiée en continu. Reprise dans la suite de cet article, cette échelle permet de donner une réponse vérifiable à la question « gouvernez‑vous l’IA? ».
L’architecture de l’intégration
La norme ISO 27001 est à la base de l’architecture : elle définit la structure du principal système de gestion en intégrant une évaluation des risques, des objectifs de contrôles, des politiques, des mécanismes d’audit et l’amélioration continue. En pratique, cette norme reste la couche fondatrice de la plupart des programmes encadrant la confiance numérique. De nombreuses organisations ont déjà un système de gestion qu’elles savent exploiter et faisant l’objet d’audits réguliers. Cette confiance n’est donc pas une exigence formelle des deux autres normes.
La norme ISO 27701 est devenue indépendante. Sa version de 2019 était une prolongation des normes ISO 27001 et ISO 27002, non certifiable sans système de gestion de la sécurité de l’information (ISMS). La version publiée en octobre 2025 a supprimé cette exigence : il s’agit aujourd’hui d’une norme indépendante encadrant la gestion de la protection de la vie privée dont les clauses 4 à 10 s’alignent à la structure unifiée de l’Organisation internationale de normalisation (ISO). Un délai de mise en conformité courant jusqu’en octobre 2028 a été accordé aux organisations accréditées conformément à la version 2019.
|
La norme ISO 27001 posait la question : « ce système d’information est‑il protégé? »; la norme ISO 27701 demande plutôt : « dans ce système, les renseignements personnels sont‑ils traités de manière légale, réduits au minimum requis et gouvernés tout au long du cycle de vie? ». Auparavant simple ajout à un socle de sécurité, la confidentialité est à présent un pilier de la même architecture.
|
Pour les organisations qui détiennent les deux certifications, l’harmonisation est relativement simple : il faut qu’elles comprennent que l’intégration est aujourd’hui un choix de conception et non une obligation structurelle et qu’elle doit, à ce titre, être gouvernée de manière réfléchie.
La norme ISO 42001 est une couche parallèle : tout comme la version actuelle de la norme ISO 27701, cette norme indépendante n’a pas été conçue comme une prolongation de la norme 27001. Elle a toutefois la même structure générale (Annex SL), ce qui implique l’interopérabilité directe avec la norme ISO 27001 de ses mécanismes de gouvernance, de ses processus liés aux risques et de sa logique de vérification.
La différence entre les deux normes réside dans ce qu’elles gouvernent : la norme ISO 42001 porte sur des risques de natures distinctes, probabilistes et émergents, souvent visibles seulement en agrégeant les observations au fil du temps. Les biais dans un modèle, la dérive des performances et les résultats inattendus à grande échelle sont des risques qui n’apparaissent pas dans l’analyse des vulnérabilités. Pour y faire face, il faut une couche distincte de gouvernance qui vient s’ajouter aux contrôles de sécurité et de confidentialité sans s’y substituer.
Il en résulte une architecture à trois couches :
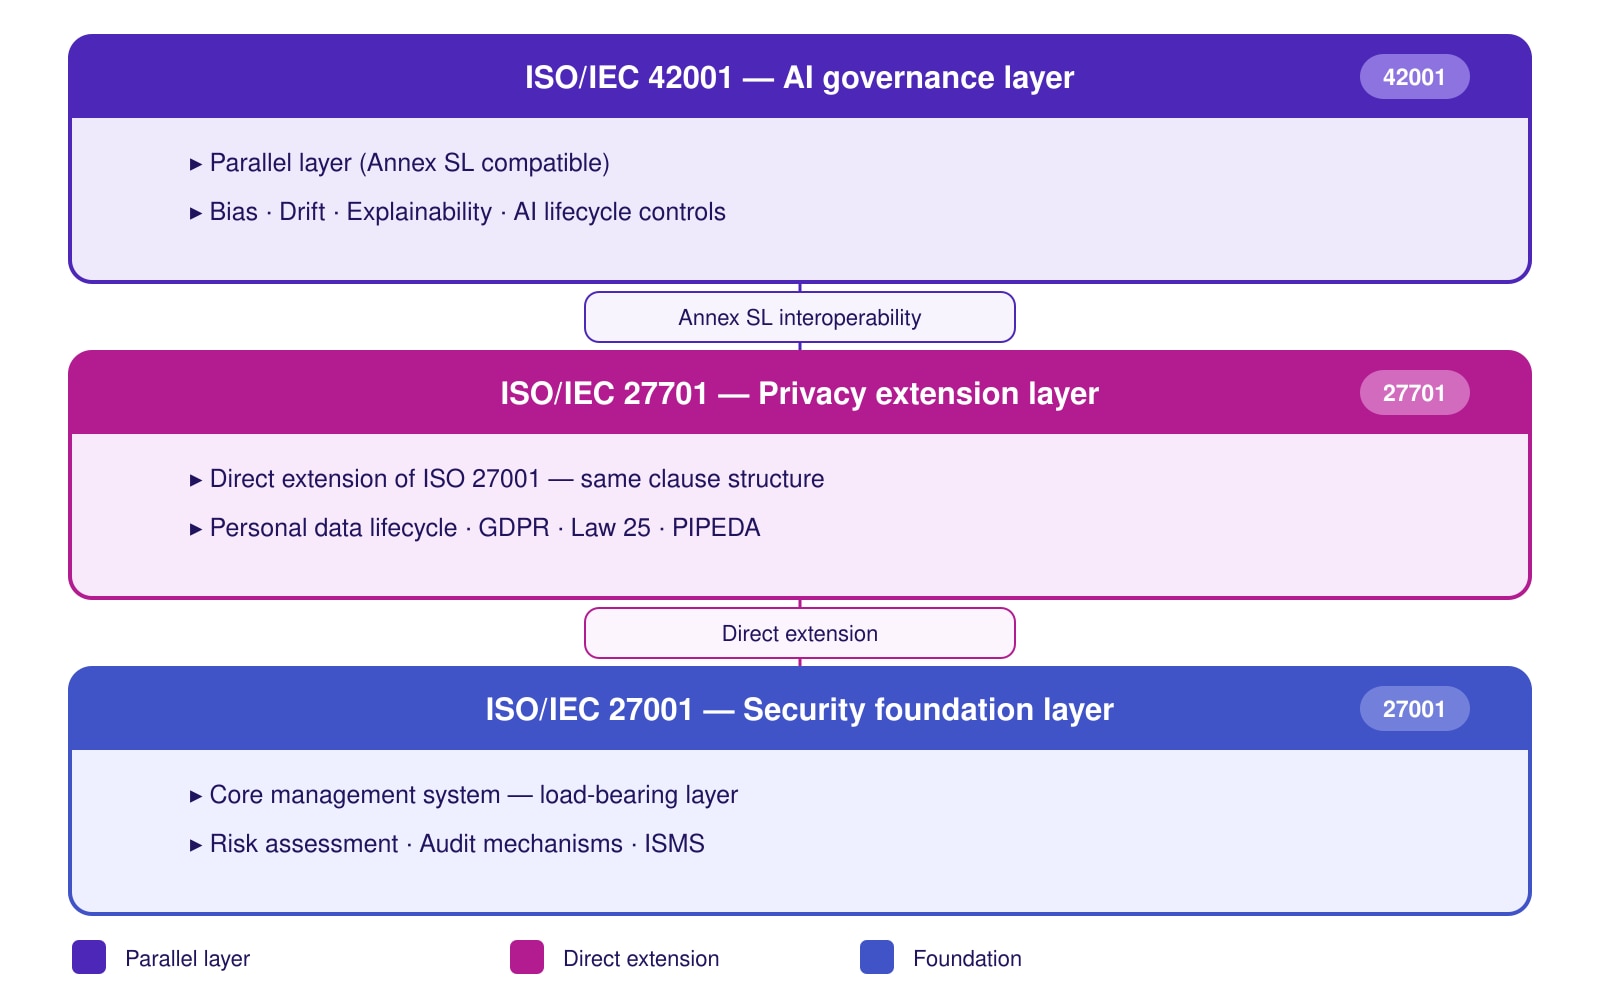
Figure 2 : architecture à trois couches du système de gestion de la confiance numérique (DTMS)
Cette architecture est importante, car elle identifie les endroits où l’intégration peut se faire naturellement et là où elle doit être développée.
La sécurité et la confidentialité partagent un système de gestion. Elles peuvent être gouvernées par la même équipe sur la base du même cycle d’audit avec une portée élargie. Les deux domaines reposent en grande partie sur les mêmes contrôles, à savoir la gestion des accès, la classification des données, l’intervention en cas d’incident et la gestion des risques liés aux fournisseurs.
La gouvernance de l’IA demande une autre approche. Ses risques se situent à l’intersection des trois domaines : un système d’IA qui traite des renseignements personnels pour prendre une décision importante sur une infrastructure essentielle pose un risque sur le plan de la sécurité, de la confidentialité et de la gouvernance de l’IA. Aucun cadre existant ne gère ce risque dans son intégralité et aucune des équipes ne peut séparément l’aborder dans son entièreté.
C’est précisément la raison pour laquelle ces trois normes doivent être encadrées par une gouvernance commune. Ce n’est pas une recommandation des organismes de certification : c’est la structure même des systèmes conçus par les organisations qui en fait une nécessité.
Concrètement, il s’agit de gouverner l’ensemble du cycle de vie des systèmes numériques modernes sur trois aspects :
- les données doivent être protégées et gouvernées (confidentialité);
- les systèmes doivent être sécurisés et résilients (sécurité de l’information);
- l’IA doit être contrôlée, transparente et responsable (gouvernance de l’IA).
Les organisations de premier plan intègrent déjà ces exigences à un cadre de gestion unique. Loin d’être un raccourci réglementaire, c’est le seul modèle de gouvernance qui reflète la nature même de leurs systèmes numériques
permettant de garantir une approche unifiée du système de gestion de la confiance numérique (DTMS). La sécurité de l’information assure la sécurité des systèmes d’information, la confidentialité l’utilisation responsable des données et la gouvernance de l’IA la fiabilité constante des systèmes intelligents. Ensemble, elles façonnent la nouvelle génération de gouvernance dans l’économie numérique.
En plus de protéger les systèmes, un DTMS a également pour rôle de préserver l’intégrité de l’entreprise et, au bout du compte, de protéger la société.
Transformer les programmes de sécurité en confiance numérique
Les organisations ont créé des programmes de cybersécurité, puis elles ont ajouté des programmes de confidentialité. Aujourd’hui, elles doivent intégrer des programmes de gouvernance de l’IA. En essayant de les gérer séparément, elles font toutefois face à une grande complexité, à des contrôles en double et à des lacunes dans leur gouvernance. Pour assurer l’avenir, elles doivent combiner ces programmes en une seule capacité stratégique : la confiance numérique.
Ce changement n’est en rien superficiel, il traduit une véritable évolution de la nature des défaillances. Les systèmes sont protégés par la sécurité. En cas de défaillance, ils peuvent être compromis ou se retrouver indisponibles. Les individus sont protégés par la confidentialité. En cas de défaillance, leurs renseignements personnels peuvent être exposés. L’intégrité des décisions est protégée par la gouvernance de l’IA. En cas de défaillance, les décisions peuvent être corrompues à grande échelle sans même que l’organisation s’en rende compte.
Cette dernière défaillance n’est pas détectable par les systèmes de gestion de l’information et des événements de sécurité (SIEM), n’est pas signalée dans les audits de confidentialité et n’est pas identifiée par les tests d’intrusion.
Pour la corriger, il faut un modèle de gouvernance conçu pour prendre en charge en même temps ces trois domaines, qui définissent la manière dont les organisations créent des écosystèmes de confiance numérique à l’ère des systèmes intelligents.
Faire de la confiance numérique une responsabilité partagée
La confiance numérique exige que les organisations comprennent comment les risques liés à la sécurité, à la confidentialité et à l’IA interagissent au sein des mêmes systèmes. Un système de gestion de la confiance numérique réunit ces disciplines dans une structure de gouvernance commune, afin d’aider les équipes à évaluer ensemble les risques et à préciser les responsabilités décisionnelles. Le prochain défi consiste à traduire cette approche intégrée en pratiques quotidiennes tout au long du cycle de vie des systèmes.